Acronis, Sofia Bulgaria, cybersäkerhet handlar inte bara om att stoppa en attack.
Minst lika viktigt är att upptäcka intrånget, begränsa skadorna och kunna återställa verksamheten.
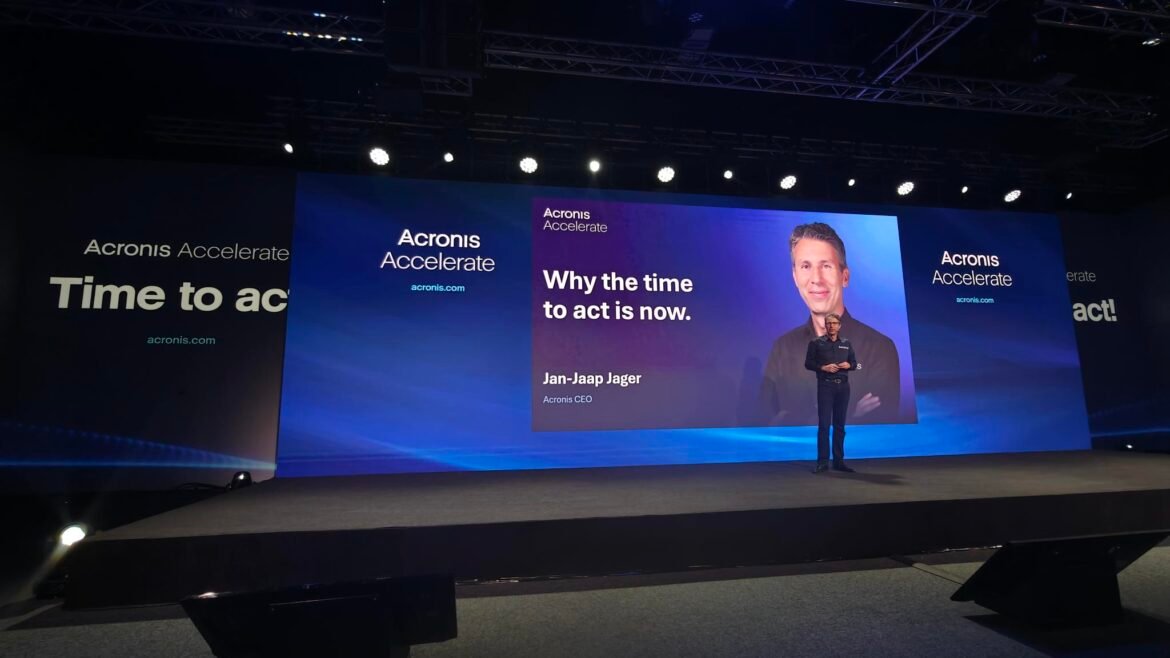
Det var ett av de centrala budskapen när Jan-Jaap Jager CEO Acronis, diskuterade säkerhetsutmaningar, AI och framtidens IT-tjänster under ett branschevenemang i Sofia.
Ett av de vanligaste misstagen företag gör är att förväxla grundläggande säkerhetsskydd med ett fullständigt skydd mot cyberangrepp. En brandvägg och andra förebyggande säkerhetsåtgärder är nödvändiga, men de räcker inte på egen hand.
– Om någon verkligen vill ta sig in i dina system finns det alltid en risk att de hittar en väg, var budskapet i Jan-Jaap´s resonemang om företagens säkerhetsarbete.
Problemet är att många organisationer fortfarande tänker på säkerhet som en enskild produkt eller funktion, snarare än som en process som måste omfatta hela IT-miljön.
Ett intrång slutar inte när den första dörren stängs
En central fråga under samtalet var skillnaden mellan att stoppa ett pågående angrepp och att faktiskt hantera en säkerhetsincident.
Att stänga en utsatt port eller isolera en dator kan begränsa skadan. Men åtgärden innebär inte automatiskt att angriparen har försvunnit från nätverket.
En angripare kan redan ha etablerat flera åtkomstvägar, förflyttat sig mellan system eller skapat förutsättningar för ett senare angrepp. Därför måste incidenthanteringen gå längre än att åtgärda den första sårbarheten.
 Företag behöver kunna identifiera hur intrånget skedde, undersöka vilka system som påverkats, hitta kvarvarande åtkomst och säkerställa att miljön är ren innan verksamheten återgår till normalläge.
Det kräver både tekniska verktyg och tydliga processer för incidenthantering.
För IT-chefer och managed service providers (MSP), som ansvarar för andra företags IT-miljöer, blir förmågan att agera snabbt allt viktigare. Ett intrång kan annars fortsätta oupptäckt även efter att den första varningen har hanterats.
Små företag tar också betydande risker
En annan fråga gäller om små och stora företag behöver olika nivåer av cybersäkerhet.
J-J resonemang pekar på att grundprinciperna bör vara desamma: alla verksamheter behöver skydda sina system så långt det är praktiskt möjligt. Däremot varierar hotbilden, konsekvenserna av ett intrång och vilka resurser som finns tillgängliga.
Större företag kan vara mer attraktiva mål eftersom ett lyckat angrepp kan ge större ekonomisk utdelning eller orsaka omfattande skador. Samtidigt kan mindre företag vara sårbara på grund av begränsade säkerhetsbudgetar, färre specialister och mindre utvecklade rutiner.
Även leverantörer som tidigare betraktat sig som små och relativt okända kan få en annan riskprofil när verksamheten växer.
Jan-Jaap beskrev hur en verksamhet som tidigare hade en mindre framträdande position nu möter ett större säkerhetsintresse, inte minst eftersom dess kunder kan utgöra en attraktiv väg in för angripare.
Tillväxt innebär därmed inte bara fler kunder och större affärsmöjligheter. Den innebär också ett större ansvar för att skydda verksamheten och de miljöer som kunderna förlitar sig på.
Säkerhet är också en fråga om ekonomi
Cybersäkerhet kostar pengar. Det gör att företag i praktiken måste väga skyddsnivå, kostnad och risk mot varandra.
Alla organisationer har inte möjlighet att investera i samma omfattande säkerhetslösningar. Vissa väljer därför en lägre skyddsnivå och accepterar en större risk för att hålla nere kostnaderna.
Det är en av anledningarna till att marknaden erbjuder olika tjänstenivåer, servicenivåavtal (SLA) och grader av incidenthantering.
En leverantör kan exempelvis erbjuda övervakning och identifiering av hot, medan andra tjänster även omfattar aktiv incidenthantering, begränsning av angrepp och stöd vid återställning.
Skillnaderna är viktiga. Att en leverantör upptäcker ett hot betyder inte nödvändigtvis att leverantören också tar ansvar för att undanröja det eller återställa hela den drabbade miljön.
För kunderna blir det därför avgörande att förstå vad som faktiskt ingår i avtalet, vem som ansvarar för olika åtgärder och hur snabbt leverantören förväntas agera.
J-Js budskap var tydligt: organisationer måste förbereda sig innan incidenten inträffar.
– Det handlar inte om ifall det händer, utan när.
Det är ett synsätt som flyttar fokus från frågan om ett företag kan undvika alla attacker till hur väl det kan stå emot, upptäcka och hantera dem.
AI skärper kraven på automation
När samtalet gick över till framtidens cybersäkerhet och AI lyfte J-J fram två centrala områden: automation och säkerhetsförmåga.
I takt med att IT-miljöerna växer och hotbilden blir mer komplex ökar behovet av att automatisera uppgifter som tidigare krävde omfattande manuellt arbete. Det kan handla om att upptäcka avvikelser, prioritera larm, samla in information och genomföra definierade åtgärder vid säkerhetsincidenter.
För MSP-företag är detta särskilt relevant. De behöver hantera många kundmiljöer med olika tekniska förutsättningar, samtidigt som kraven på snabb respons och hög kvalitet ökar.
AI och automation kan hjälpa till att effektivisera arbetet, men de måste kombineras med tydliga processer, rätt behörigheter och mänsklig kontroll där situationen kräver det. Automatiserade åtgärder som inte är tillräckligt genomtänkta kan annars skapa nya problem.
En annan del av diskussionen handlade om Cyberframe och möjligheten att förenkla migrering och samla hanteringen av olika delar av IT-infrastrukturen. Målet som beskrevs var att göra det enklare att hantera komplexa miljöer och upprätthålla skyddet över flera lager.
Från vision till genomförande
Mot slutet av evenemanget återknöt Rick till en vision som presenterats sex månader tidigare: en framtid där infrastruktur, AI, automation och säkerhet utvecklas tillsammans.
Demonstrationer från produktteamet och erfarenheter från samarbetspartnerna skulle enligt avslutningen visa hur visionen nu omsätts i praktiken.
Budskapet var att branschen behöver gå från strategi och vision till konkret genomförande. För MSP-marknaden innebär det bland annat att utveckla tjänster som kombinerar effektiv drift med ett tydligt säkerhetsansvar.
Arrangören pekade också på den kommande rapporten TRUE Cyberpuls 2026, som enligt presentationen fokuserar specifikt på MSP-marknaden. Nästa evenemang annonserades till den 16 februari 2027.
Säkerhet måste byggas innan krisen kommer
Samtalet i Sofia pekar på en utmaning som många företag fortfarande brottas med: cybersäkerhet kan inte reduceras till en brandvägg, ett säkerhetsprogram eller ett avtal med en extern leverantör.
Ett hållbart skydd kräver flera lager av säkerhet, kontinuerlig övervakning, genomtänkt incidenthantering och en tydlig ansvarsfördelning mellan kunden och dess tjänsteleverantörer.
AI och automation kan göra säkerhetsarbetet effektivare, men de ersätter inte behovet av förberedelser och ett långsiktigt säkerhetstänkande.
För företag som vill minska risken för omfattande driftstörningar och dataförluster är frågan därför inte bara hur de ska förhindra nästa angrepp.
Den handlar också om vad som händer när skyddet inte räcker hela vägen – och om organisationen då är redo att agera.