AI ger cyberkriminella nya möjligheter att automatisera angrepp, hitta sårbarheter och komma åt värdefull företagsdata.
Men mitt i den tekniska kapplöpningen finns en obekväm sanning: bristande lösenord, svag åtkomstkontroll och dålig övervakning kan fortfarande vara det som gör intrånget möjligt.
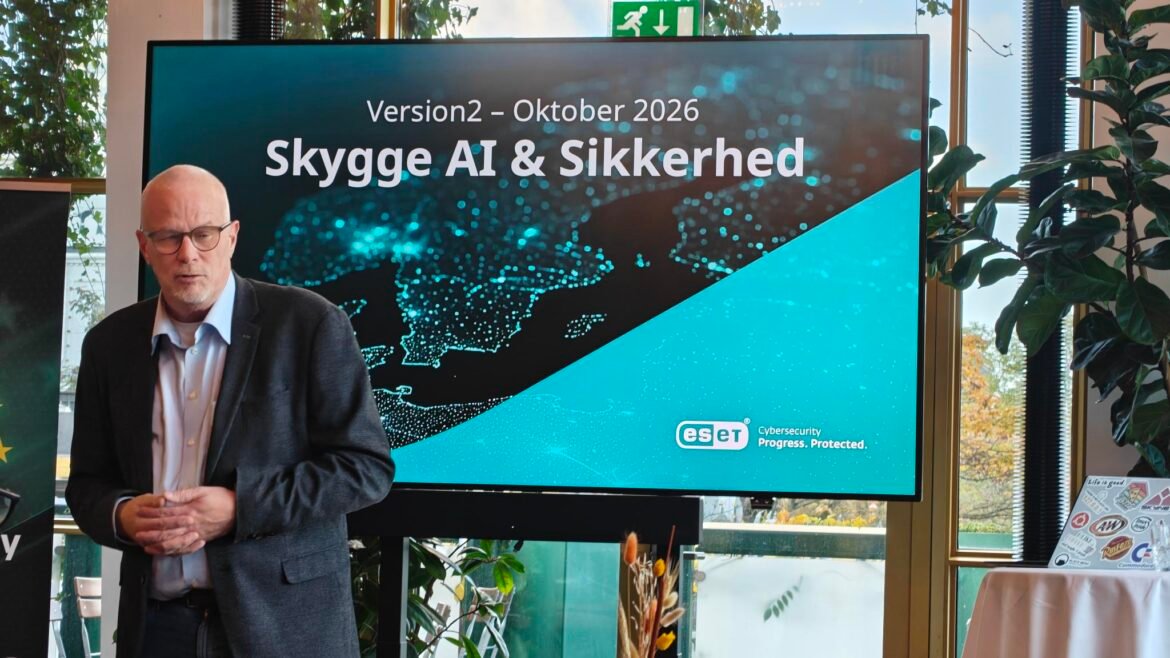
Det var ett av de tydligaste budskapen från Leif Jensen, Country Manager Nordic på ESET, när IT-KANALEN träffade honom på partnereventet på Tivoli i Danmark.
Cyberhoten blir mer avancerade. Men det betyder inte att företagens säkerhetsproblem alltid blir mer komplicerade.
När AI hjälper angripare att arbeta snabbare, analysera information och utveckla kod ökar pressen på organisationernas försvar. Samtidigt kan en svag lösenordshantering eller en alltför generös systembehörighet räcka för att öppna vägen in.
För Leif Jensen handlar cybersäkerhet därför inte bara om att jaga nästa stora hot. Minst lika viktigt är att få de grundläggande skydden att fungera i praktiken.
Data har blivit en affär i sig
Ransomware har länge varit en lukrativ modell för cyberkriminella. Men att låsa ett företags system är inte längre det enda sättet att tjäna pengar på ett intrång. Informationen i systemen kan vara minst lika värdefull.
– Kriminella har upptäckt att det också kan vara en bättre affär att stjäla data, säger Leif Jensen.
Kundregister, personuppgifter och känslig affärsinformation kan säljas vidare, användas i nya bedrägerier eller bli verktyg för utpressning. För den drabbade verksamheten innebär det att konsekvenserna kan leva kvar långt efter att systemen har återställts.
Det förändrar också kraven på säkerhetsarbetet. Det räcker inte att kunna återstarta en server eller återställa en säkerhetskopia. Företag måste kunna skydda informationen, begränsa vem som kommer åt den och upptäcka när data börjar lämna organisationen på ett sätt som inte verkar rimligt.
Det är en viktig skillnad. Ett företag kan få tillbaka sina system utan att få tillbaka kontrollen över sin information.
AI gör tempot till en säkerhetsfråga
Artificiell intelligens förändrar förutsättningarna för både angripare och försvarare. Tekniken kan hjälpa till att effektivisera uppgifter som tidigare krävde mer tid och manuellt arbete. När en sårbarhet blir offentligt känd kan AI exempelvis användas för att hjälpa till med kod och analys kopplad till angrepp.
– När sårbarheter blir offentligt kända får de hjälp av AI att snabbt skriva kod för att utnyttja dem, beskriver Jensen.
För företag innebär det att tiden mellan att en svaghet blir känd och att någon försöker utnyttja den kan bli en kritisk faktor.
Även efter att en angripare har tagit sig in kan AI-baserade verktyg underlätta analysen av nätverk och information. Det kan göra det lättare att identifiera intressanta system och leta efter data med högt värde.
Därför måste säkerhetsarbetet omfatta mer än själva intrångsskyddet. Företagen behöver också upptäcka avvikande beteenden, begränsa angriparnas möjligheter att röra sig mellan system och kunna agera snabbt när något inte stämmer.
Den stora utmaningen är inte bara att hålla angriparna ute utan att upptäcka dem innan de hinner göra verklig skada.
Ett enkelt lösenord kan få enorma konsekvenser
När samtalet kommer in på konkreta säkerhetsbrister återvänder Jensen till en av branschens mest grundläggande frågor: vem har tillgång till vad, och hur kontrolleras den åtkomsten?
Han beskriver en dansk incident där stora mängder personuppgifter enligt uppgifterna i intervjun ska ha hämtats från ett centralt personregister via en extern verksamhet med API-åtkomst. Den uppgivna omfattningen var omkring 8,5 miljoner personer, och lösenordet 123456 nämns i samband med händelsen.
Leif Jensen, Country Manager Nordic på ESET
Uppgifterna behöver verifieras mot en oberoende källa före publicering. Men exemplet illustrerar den typ av risk Leif vill uppmärksamma: avancerade IT-miljöer kan fortfarande vara sårbara när grundläggande säkerhetskontroller brister.
Problemet stannar dessutom inte vid lösenordet. En extern integration eller API-anslutning kan vara legitim och samtidigt innebära en betydande risk om åtkomsten är för omfattande eller användningen inte övervakas.
Ett konto ska inte automatiskt kunna hämta obegränsade mängder information bara för att det har fått tillgång till ett system.
Leif lyfter fram hur avvikande trafik kan användas som en signal. Om en anslutning plötsligt skickar ett stort antal förfrågningar på mycket kort tid bör det väcka frågor.
– Kan det verkligen vara rimligt att det kommer tio förfrågningar på en sekund? Det finns ingen människa som kan ställa frågor så snabbt, resonerar han.
Poängen är inte att varje snabb förfrågan är ett angrepp. Automatiserade tjänster kan ha fullt legitima skäl att skicka många anrop. Men verksamheten måste veta vad som är normalt för just den tjänsten och reagera när beteendet avviker.
Med rätt regler kan misstänkt trafik begränsas eller blockeras medan säkerhetspersonal undersöker vad som händer.
Det är kanske inte den mest spektakulära delen av cybersäkerheten. Men det kan vara skillnaden mellan en avvikelse som upptäcks i tid och ett omfattande dataläckage.
När loggarna blir för många för människan
 Samtidigt som AI kan hjälpa angriparna kan tekniken också stärka försvaret. Enligt Jensen ligger en viktig möjlighet i att analysera den stora mängd information som genereras i moderna IT-miljöer.
Loggar från nätverk, servrar och applikationer kan innehålla avgörande ledtrådar om ett intrång. Utmaningen är att informationen snabbt blir så omfattande att det är svårt för människor att manuellt upptäcka varje avvikelse.
– Problemet är att det blir väldigt många rader i en loggfil. Det kan man inte som människa sitta och överblicka. Där kan AI vara till hjälp, eftersom tekniken kan analysera loggfiler mycket snabbt, säger Jensen.
AI kan hjälpa till att identifiera mönster, prioritera larm och hitta aktiviteter som skiljer sig från det normala. Det ger säkerhetsteamen bättre förutsättningar att fokusera på det som faktiskt kräver åtgärder.
Men tekniken måste användas med eftertanke. Analysverktyg kan inte kompensera för loggar som aldrig samlas in, felaktiga regler eller otydliga rutiner. Inte heller bör automatiserade larm betraktas som bevis för att ett angrepp har ägt rum.
Det krävs fortfarande människor som kan tolka resultaten, bedöma riskerna och besluta om rätt åtgärder.
AI kan med andra ord förstärka ett fungerande säkerhetsarbete. Den kan inte trolla fram ett sådant arbete från ingenting.
IT-partnern måste sälja trygghet – inte bara teknik
För IT-partnerna är utvecklingen en påminnelse om att cybersäkerhet behöver vara en löpande del av kundrelationen. Det handlar inte enbart om att introducera nya produkter eller förklara vilka funktioner som finns i nästa lösning.
Kunden behöver förstå vilken risk som ska hanteras, vad som saknas i det befintliga skyddet och hur investeringen bidrar till en säkrare verksamhet.
Det kan börja med ganska konkreta frågor: Är externa anslutningar tillräckligt begränsade? Används stark autentisering? Samlas relevanta loggar in? Finns det regler som upptäcker onormala datauttag? Och vet organisationen vem som ska agera när ett larm kommer?
Här får IT-partnern en viktig rådgivande roll. Många företag saknar resurser att själva hålla jämna steg med alla nya hot, verktyg och rekommendationer. De behöver hjälp att prioritera åtgärderna och omsätta säkerhetskraven i fungerande rutiner.
Det handlar också om att undvika att fastna i enskilda tekniklösningar. Ett nytt säkerhetsverktyg är inte mycket värt om det saknas tydligt ansvar, om larmen inte följs upp eller om grundläggande behörigheter lämnas orörda.
För partnerledet finns därför en möjlighet att flytta dialogen från produktförsäljning till riskhantering, rådgivning och ett mer långsiktigt säkerhetsarbete.
Den svagaste länken är fortfarande värd att leta efter
Mötet med Leif Jensen på Tivoli pekar på en utveckling där AI förändrar både angriparnas arbetsmetoder och försvararnas möjligheter. Angrepp kan effektiviseras, stora informationsmängder kan analyseras snabbare och hotbilden kan förändras i ett högre tempo.
Men det mest användbara budskapet för IT-branschen är samtidigt det mest grundläggande: säkerhet börjar med kontroll.
Företag behöver veta vem som har åtkomst till systemen, vilka data som kan hämtas, hur aktiviteter övervakas och vad som händer när beteendet avviker från det normala. De behöver också kunna upptäcka intrång och begränsa skadan innan informationen har lämnat organisationen.
För IT-partnerna innebär det att rådgivningen måste omfatta både den nya tekniken och de gamla problemen. AI kan bli ett kraftfullt verktyg i säkerhetsarbetet, men den verkliga effekten beror på hur väl organisationen hanterar sina grundläggande skydd.
För i en värld där cyberkriminella får allt smartare verktyg kan det fortfarande vara det enklaste misstaget som öppnar dörren.
Av Annika Guldroth