Säkerhetsläget i Sverige är fortsatt allvarligt och cyberattacker är en del av en alltmer komplex hotbild.
Det gör det ännu viktigare att bygga upp ett starkt försvar. Men inget försvar är ogenomträngligt. Därför bör frågan inte bara vara hur vi håller angriparna ute, utan hur snabbt vi upptäcker dem när de väl har hittat en väg in.
När cyberhotet växer är den naturliga reaktionen att se över hur vi kan stärka vårt försvar. Fler säkerhetslager, bättre åtkomstkontroll och starkare skydd för de system som företag, myndigheter och samhället är beroende av. Det är både nödvändigt och förnuftigt. Men ett allvarligare säkerhetsläge bör också få oss att ställa en lite mer obekväm fråga: Vad gör vi om försvaret inte håller?
Säkerhetspolisen beskriver säkerhetsläget i Sverige som allvarligt och bedömer att hotbilden kan utvecklas ytterligare i negativ riktning. Ryssland utgör fortfarande det största statliga hotet mot Sverige och cyberattacker är ett av de verktyg som används inom ramen för bredare hybridaktiviteter. Det gör både det förebyggande arbetet och beredskapen efter det första intrånget viktigare. För hur mycket vi än investerar i att hålla angripare ute finns det inget försvar som med säkerhet stoppar allt. En medarbetare kan bli lurad, ett legitimt konto kan komprometteras eller en webbplats som användaren har goda skäl att lita på kan visa sig inte längre vara säker.
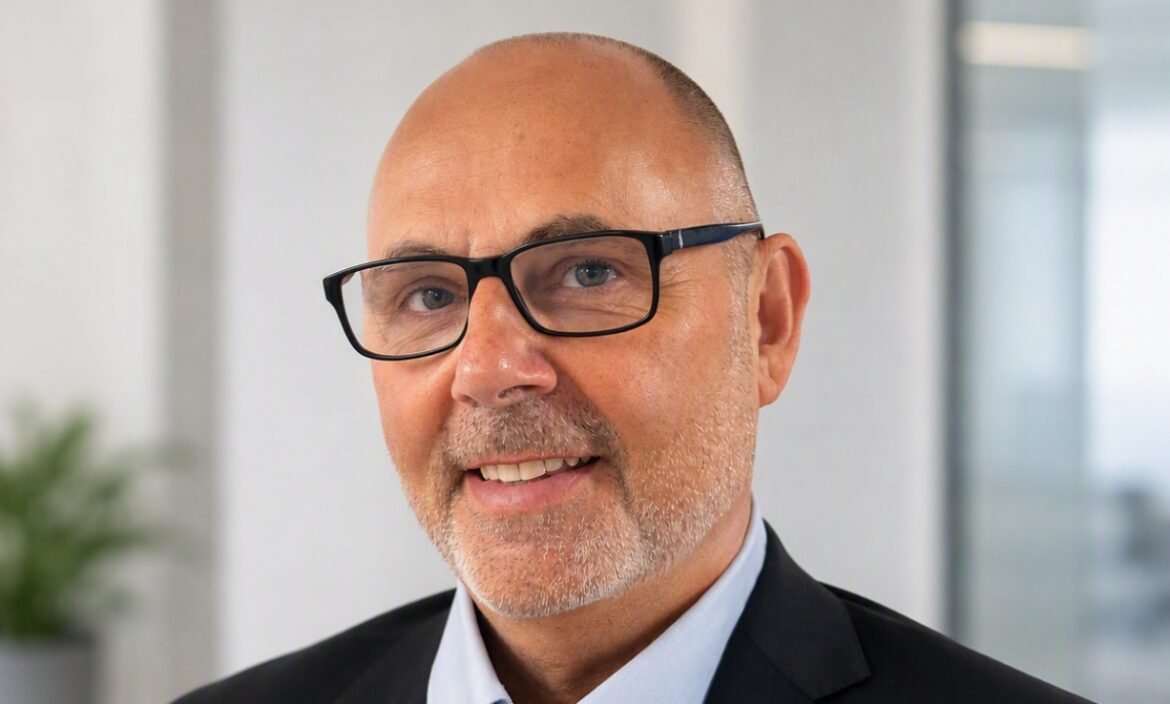
Johnny Krogsboll, Head of Sales Engineering för Norden på Arctic Wolf
Det betyder inte att vi ska acceptera attacker som oundvikliga, utan att ett modernt cyberförsvar måste kunna göra mer än att bara hålla dörren stängd. Det måste också snabbt kunna upptäcka när någon har tagit sig igenom den.
En attack kan se ut som en säkerhetskontroll
Det är särskilt viktigt eftersom vägen in inte nödvändigtvis ser misstänkt ut. Cyberattacker förknippas ofta med avancerade tekniska metoder, men i praktiken är det ofta betydligt mer vardagliga handlingar som ger angriparen det första fotfästet.
Det såg vi nyligen i en rad attacker mot ukrainska användare som vi på Arctic Wolf har analyserat. Angriparna komprometterade legitima företags webbplatser och placerade falska Cloudflare-verifieringar på dem. För användaren såg det alltså ut som något välbekant: en säkerhetskontroll som man snabbt behövde ta sig igenom för att komma vidare.
Men säkerhetskontrollen var själva fällan. När användaren interagerade med den kopierades ett kommando till datorns urklipp, varefter användaren instruerades att själv öppna Windows-funktionen Kör och klistra in kommandot. På så sätt leddes användaren själv genom de steg som gav angriparen fotfäste på datorn.
Den skadliga programvaran, som vi har döpt till Psychedelic Stealer, kan bland annat stjäla webbläsarlösenord, kontotokens och information från kryptoplånböcker. Den kan samtidigt skapa beständig åtkomst till den komprometterade datorn och ta emot ytterligare instruktioner från angriparnas infrastruktur. Men attacken är intressant av en annan anledning: Den visar hur lite en modern cyberattack behöver se ut som en attack.
Vi har inte kunnat tillskriva aktiviteten den ryska staten eller någon specifik känd hackergrupp, och attackerna ska inte ses som en direkt bild av hotet mot Sverige. Men metoden illustrerar en utmaning som är relevant i ett betydligt bredare perspektiv: Angriparen behöver inte alltid bryta sig igenom säkerheten. Ibland räcker det att få en användare att göra den sista delen av jobbet.
Det första fotfästet är bara början
Just därför är det viktigt att inte bara fokusera på det ögonblick då en angripare tar sig in. Det första fotfästet är sällan målet i sig. Därifrån behöver angriparen vanligtvis orientera sig, hitta relevanta system och uppgifter, skaffa ytterligare åtkomst och försöka upprätthålla sin närvaro.
Och här uppstår ett viktigt tidsfönster för försvararen. Ju tidigare organisationen upptäcker den misstänkta aktiviteten, desto större är möjligheten att stoppa attacken innan den utvecklas. Ett komprometterat konto eller en komprometterad dator behöver inte leda till en större säkerhetsincident om aktiviteten upptäcks och hanteras tillräckligt snabbt.
Det flyttar också en del av uppmärksamheten från hur stark muren är till hur väl organisationen reagerar när något tar sig igenom. Kan man se att ett konto plötsligt beter sig annorlunda? Kan man snabbt förstå vad som har hänt? Kan en komprometterad dator isoleras innan angriparen tar sig vidare? Och kan de viktigaste delarna av verksamheten fortsätta fungera medan incidenten hanteras?
Det är frågor som inte kan besvaras med en enskild säkerhetsprodukt. De handlar lika mycket om människor, processer och om att ha övat på situationen innan den uppstår.
Ett starkt försvar måste också kunna tåla ett intrång
Förebyggande åtgärder är fortfarande grunden för cybersäkerhet. Företag måste åtgärda sårbarheter, skydda identiteter, begränsa åtkomst och utbilda medarbetare i att känna igen manipulation. Men förebyggande åtgärder räcker inte på egen hand.
Vi accepterar redan detta tankesätt på andra områden. Ett bra brandskydd bygger inte på föreställningen att det aldrig kommer att börja brinna. Vi försöker naturligtvis förhindra bränder, men vi installerar också larm, branddörrar och sprinklersystem och ser till att människor vet vad de ska göra om något ändå går fel.
Samma princip bör gälla för cybersäkerhet. Det allvarliga svenska säkerhetsläget bör därför inte bara få företag att fråga sig om deras försvar är tillräckligt starkt. Det bör också få dem att fråga sig hur snabbt de skulle upptäcka om någon tog sig igenom försvaret.
För det starkaste cyberförsvaret är inte nödvändigtvis det där ingen någonsin hittar en väg in. Det är det som upptäcker angriparna tillräckligt snabbt för att de inte ska hinna särskilt långt.
Av Johnny Krogsboll, Head of Sales Engineering för Norden på Arctic Wolf