Företags data, molntjänster och kritiska IT-system är beroende av fysiska platser och installationer
Därför har frågan om vem som har tillgång till dessa stor betydelse för den digitala motståndskraften. Ett obehörigt besök i ett serverrum, ett fel i produktionsutrustning eller ett fysiskt haveri i ett datacenter kan få konsekvenser som sträcker sig långt utanför den enskilda platsen.
Andreas Silvede, Nordic Business Development Manager på Genetec
Ansvaret för den fysiska miljön är dock ofta uppdelat. Fastighetsförvaltning och den lokala säkerhetsavdelningen hanterar vanligtvis byggnader, passersystem, säkerhetspersonal och andra aspekter av fysisk säkerhet, medan IT-avdelningen ansvarar för att skydda IT-infrastrukturen inklusive den data, de system och de applikationer som driver verksamheten. När dessa uppgifter hålls åtskilda kan dock farliga säkerhetsluckor snabbt uppstå.
Moderna system för passersystem och videoövervakning är också IT-system. De är anslutna till nätverket, behandlar känsliga personuppgifter och kräver löpande underhåll. Därför behöver IT-avdelningen och säkerhetsansvariga ha en heltäckande överblick över riskerna även när infrastrukturen hanteras av externa leverantörer.
– IT-chefen behöver inte ta över ansvaret för den fysiska säkerheten. Men en öppen dörr till ett serverrum kan snabbt bli ett allvarligt IT-problem, oavsett vem som utfärdar passerkorten. Därför måste IT-avdelningen och säkerhetscheferna klargöra vilka risker de ska hantera gemensamt och hur de ska agera när en incident inträffar, säger Andreas Silvede, Nordic Business Development Manager på Genetec.
Ett starkt samarbete bör dock inledas långt innan nya leverantörsavtal undertecknas. Medan säkerhetsansvariga är väl förtrogna med lokala arbetsflöden och fysiska risker, bidrar IT-avdelningen med avgörande krav gällande nätverksbelastning, identitetshantering och underhåll. Genom att koppla samman avdelningarna redan från början säkerställs både den dagliga säkerheten och organisationens övergripande IT-beredskap.
Från fristående system till en heltäckande överblick
En utmaning är att mycket få organisationer bygger upp sin säkerhetsinfrastruktur från grunden i ett enda svep. Övervakningskameror byts ut löpande och passersystem byggs ut stegvis, samtidigt som företagsförvärv tillför teknik från nya leverantörer till organisationen. Resultatet blir ofta en mängd isolerade system som visserligen fungerar utmärkt var för sig, men som inte ger organisationen en samlad överblick.
Denna trend framgår även av Genetecs globala analysrapport *State of Physical Security 2026*, som bygger på svar från fler än 7 300 yrkesverksamma inom fysisk säkerhet. I rapporten uppger 60 procent av respondenterna att önskemålet om integration med ny teknik är den främsta anledningen till att äldre system byts ut. Samtidigt visar undersökningen att mer än 70 procent av respondenterna redan använder integrerade system, specifikt för videoövervakning och passersystem.
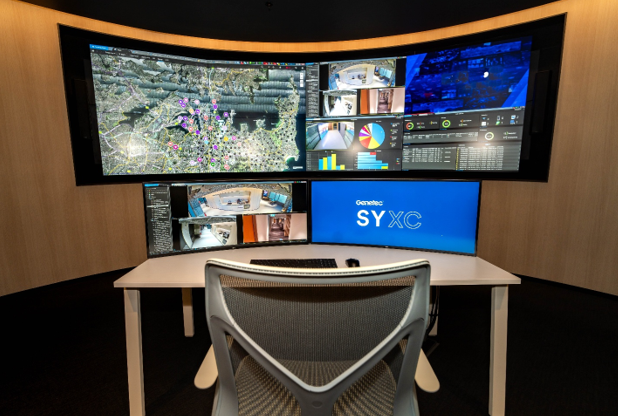
I Genetec Security Center är de grundläggande säkerhetsfunktionerna utvecklade som en enda, enhetlig plattform. Videoövervakning, passersystem, registreringsskyltsigenkänning och kommunikation kan därmed hanteras via ett gemensamt användargränssnitt, oavsett funktion eller plats.
– Avdelningarna för IT och fysisk säkerhet måste komma överens om vem som ska sköta driften och underhållet av lösningen under hela dess livscykel. En enhetlig plattform minskar antalet separata mjukvarumiljöer som behöver uppdateras, och användarrättigheter kan hanteras utifrån gemensamma principer. Detta skapar en betydligt starkare grund för det dagliga samarbetet”, förklarar Andreas Silvede.
Värdet av en enhetlig plattform blir särskilt tydligt under press. När ett larm går i ett serverrum mitt i natten måste säkerhetsoperatören snabbt kunna bedöma situationens allvar. Istället för att växla mellan ett system för åtkomstloggar, ett annat för video och ett tredje för larmdata får operatören en helhetsbild på en och samma plattform. Detta gör det möjligt att omedelbart avgöra om det rör sig om ett godkänt servicebesök eller en obehörig händelse som kräver omedelbar åtgärd.
Samtidigt gör en samlad överblick det enklare att eskalera ärendet internt. Vid misstanke om obehörig åtkomst kan säkerhetsteamet omedelbart dela relevant information med IT-avdelningen, som kan utreda om incidenten har påverkat servrar, nätverk eller dataintegriteten. Etablerade rutiner för dokumentation och eskalering säkerställer att alla vet exakt vem som agerar, vem som utreder konsekvenserna och vem som följer upp.
Öppen arkitektur ger valfrihet
En framtidssäker säkerhetsplattform måste kunna växa i takt med verksamheten. Många organisationer har redan gjort betydande investeringar i kameror, passersystem och annan säkerhetsteknik – utrustning som fortfarande fungerar felfritt och inte bör skrotas i förtid.
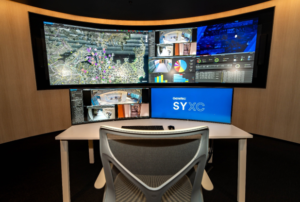
Genetec bygger Security Center på en öppen arkitektur som stöder hårdvara och mjukvara från en mängd olika leverantörer. Detta gör det möjligt att återanvända befintlig, kompatibel utrustning och kontinuerligt bygga vidare på den med funktioner som AI-baserad videoanalys, sensordata eller integrationer med andra IT-system via öppna API:er och utvecklingsverktyg.
Denna flexibilitet är särskilt värdefull vid förvärv och sammanslagningar, eftersom företag ofta använder olika typer av kameror och passersystem. Med en öppen plattform behöver varken IT-avdelningen eller säkerhetsorganisationen byta ut all utrustning från första dagen. De kan behålla utrustning som fungerar väl, införa gemensamma arbetsflöden och modernisera sina anläggningar i en takt som styrs av deras riskprofil och tillgängliga resurser.
Öppen arkitektur kräver dock noggrann planering. Innan företaget väljer en lösning måste IT-avdelningen och säkerhetsansvariga gemensamt klargöra vilka integrationer och enheter plattformen stöder, vem som tillhandahåller support samt vem som ansvarar för uppdateringar och dataskydd hos de olika leverantörerna.
– Valet av plattform för fysisk säkerhet får konsekvenser för lång tid framöver. Om företaget låser sig vid utrustning från en enda leverantör begränsas valmöjligheterna när behoven förändras. En öppen arkitektur handlar om att behålla friheten att välja den teknik företaget kommer att behöva i framtiden, påpekar Andreas Silvede.
Denna valfrihet bör även gälla driftsmodellen. Organisationer har olika krav när det gäller datalagring, nätverk, underhåll och övervakning. Ett huvudkontor med en central IT-avdelning kan ha andra krav än mindre filialer eller anläggningar med begränsad personal på plats.
Därför måste organisationen utvärdera driftsmodellen parallellt med själva lösningen. Security Center kan driftsättas lokalt (on-premise) och i hybridmiljöer. Med Security Center SaaS erbjuder Genetec en molnbaserad modell som bland annat omfattar video, passersystem, automatiska uppdateringar och fjärrhantering. Organisationen kan kombinera lokala installationer och molnlösningar på olika platser och samtidigt behålla en enhetlig överblick.
– Organisationen måste kunna behålla lokal drift där det behövs och välja molnlösningar där det passar uppgiften. Moderniseringen måste kunna ske stegvis. Det avgörande är att säkerhetsteamet bibehåller en helhetsbild över alla platser, även om olika driftsmodeller används”, säger Andreas Silvede.
Ett välövervägt val innefattar en tydlig beredskapsplan. Företaget måste klargöra hur enskilda anläggningar hanterar avbrott i nätverksanslutningen, var kritisk information ska finnas tillgänglig och vem som ska underrättas vid fel. Dessa krav måste vägas in i lösningen redan från början, så att den dagliga driften och beredskapsplaneringen integreras sömlöst.
Cybersäkerhet måste byggas in från början
Eftersom nätverksanslutna kameror, passersystem och andra IoT-enheter utgör en integrerad del av IT-infrastrukturen måste de omfattas av samma höga säkerhetskrav som resten av miljön. Detta kräver att IT-avdelningen och säkerhetsansvariga fastställer gemensamma krav gällande uppdateringsintervall, åtkomsträttigheter, datakryptering och övervakning av systemens status.
Samtidigt måste det finnas en tydlig överenskommelse om vem som underhåller systemen, beviljar åtkomst till data och hanterar incidenter även när en molnbaserad modell väljs. Genetec integrerar cybersäkerhet och integritetsskydd redan i designfasen (privacy-by-design) i sina plattformar för fysisk säkerhet, bland annat genom kryptering och detaljerad hantering av användarrättigheter.
Detta blir särskilt relevant när en extern tekniker ges åtkomst för att utföra service på utrustningen. Organisationen måste begränsa åtkomsten till att endast omfatta det som uppgiften kräver, ange hur länge åtkomsten ska gälla samt kunna spåra eventuella ändringar som teknikern utför. När uppgiften är slutförd måste åtkomsten automatiskt dras in. På så sätt blir den fysiska säkerheten en integrerad del av samma säkerhetsarbete som skyddar resten av IT-miljön.
IT-avdelningen och de som ansvarar för fysisk säkerhet måste därför basera sitt val av plattform på företagets egna risker. Vid en genomgång av lösningen måste leverantören visa hur plattformen stöder hela processen från det att ett larm utlöses till dess att säkerhetsoperatören bedömer situationen, vidtar åtgärder och dokumenterar händelsen, samt genomför efterföljande uppföljning.
– Ett larm signalerar att något kräver uppmärksamhet. Det talar inte nödvändigtvis om för medarbetaren vad som ska göras. Därför måste en enhetlig plattform ge tillgång till den information som behövs för att bedöma händelsen och vidta åtgärder. Annars riskerar organisationen att identifiera problemet utan att kunna agera tillräckligt snabbt”, avslutar Andreas Silvede.
Vill du veta mer om hur Genetec samlar din fysiska och digitala säkerhet på en enda plattform?
Få en introduktion till Genetec Security Center här