Svenska verksamheter utsätts nu för fler cyberattacker än någonsin. Samtidigt accelererar AI-satsningarna i näringslivet.
Kombinationen riskerar att skapa ett säkerhetsgap som många organisationer inte ens vet att de har.
Enligt Check Points senaste rapport utsattes svenska organisationer för i genomsnitt 2 352 cyberattacker i veckan under juli 2026. Det motsvarar en ökning på 36 procent jämfört med samma period förra året den högsta ökningen i Norden och den näst högsta i Europa. Samtidigt ökar ransomware-attacker kraftigt och generativ AI introducerar helt nya risker för informationsläckage.
Men bakom statistiken finns en verklighet som många säkerhetschefer känner igen.
Styrelsen vill införa AI – men AI finns redan överallt
Föreställ dig ett globalt läkemedelsföretag som kämpar med ökad konkurrens, pressade marginaler och behovet av snabbare innovation. Styrelsen ser AI som en strategisk möjlighet att effektivisera forskning, produktion, dokumentation och beslutsfattande.
Uppdraget går till företagets CISO:
“Implementera vår AI-strategi och säkerställ att verksamheten kan använda AI i hela organisationen.”
Problemet?
Jonathan Zanger, CTO på Check Point Software
När säkerhetsteamet börjar kartlägga användningen visar det sig att AI redan används i forskningsavdelningen, HR, ekonomi, produktion och marknadsföring. Medarbetare har på eget initiativ börjat använda generativa AI-tjänster för att analysera data, sammanfatta rapporter och skapa innehåll.
Det handlar inte längre om att introducera AI.
Det handlar om att återta kontrollen över den.
Skugg-AI växer fram
Fenomenet beskrivs allt oftare som “Shadow AI” – motsvarigheten till den skugg-IT som länge varit ett problem för säkerhetsansvariga.
Check Points data visar att organisationer i genomsnitt använder åtta olika AI-verktyg. Samtidigt innehöll 22 procent av de AI-promptar som analyserades potentiellt känslig information. Var 36:e prompt bedömdes innebära hög risk för exponering av affärskritiska uppgifter.
För verksamheter inom exempelvis läkemedel, tillverkning, finans eller offentlig sektor kan det handla om forskningsresultat, kunduppgifter, immateriella rättigheter eller affärshemligheter.
Information som aldrig var tänkt att lämna organisationen.
Jonathan Zanger, CTO på Check Point Software
AI förändrar även angriparna
Samtidigt som företag använder AI för att bli effektivare använder cyberkriminella samma teknik för att skala upp sina angrepp.
Check Points analyser visar att AI i allt högre grad används för att automatisera kartläggning av mål, skapa trovärdiga phishing-kampanjer och genomföra mer avancerade social engineering-attacker. Resultatet är ett hotlandskap där både försvarare och angripare får tillgång till kraftfullare verktyg.
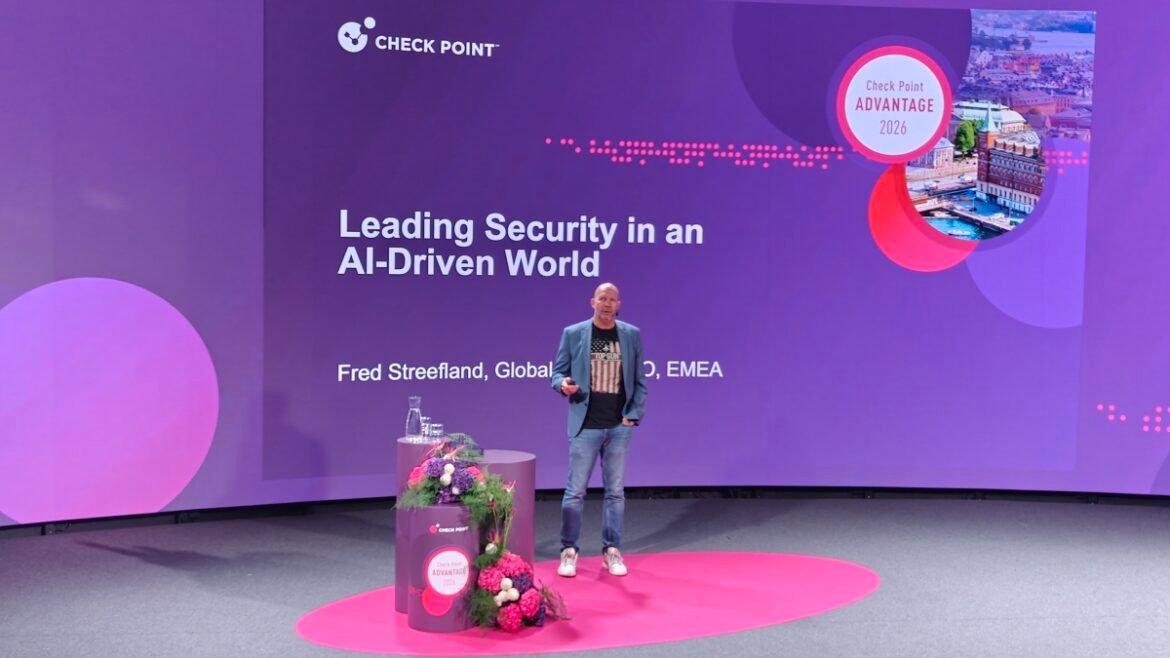
Jonathan Zanger, CTO på Check Point Software, har tidigare beskrivit utvecklingen som en avgörande förändring för hela cybersäkerhetsområdet:
“AI is fundamentally reshaping both how cyber threats emerge and how we defend against them.”
Från teknikprojekt till styrelsefråga
För dagens CISO handlar utmaningen därför inte om att stoppa AI-användningen.
Tvärtom.
Uppdraget är att möjliggöra innovation utan att förlora kontrollen över data, processer och risker.
I takt med att svenska organisationer möter ett rekordhögt antal cyberattacker blir AI-styrning en fråga som flyttar från IT-avdelningen till styrelserummet. Inventering av AI-verktyg, dataklassificering, användarutbildning och säkerhetsövervakning blir lika viktiga som själva AI-investeringen.
För många verksamheter är den största risken inte att AI används.
Den största risken är att ingen riktigt vet hur mycket AI som redan används – eller vilken information som delas med den.
När cyberattackerna ökar snabbare i Sverige än i övriga Norden blir den frågan allt svårare att ignorera.
Av Annika Guldroth