I en värld där AI-agenter och automatiserade arbetsflöden utför 82 av 83 aktioner på nätet är det lätt att som människa känna sig överväldigad.
20-årsjubilerande datasäkerhetsföretaget Veeam Software erbjuder nya möjligheter för organisationer att skydda sin data, sin back-up och att snabbt vara på banan igen efter ett intrång.
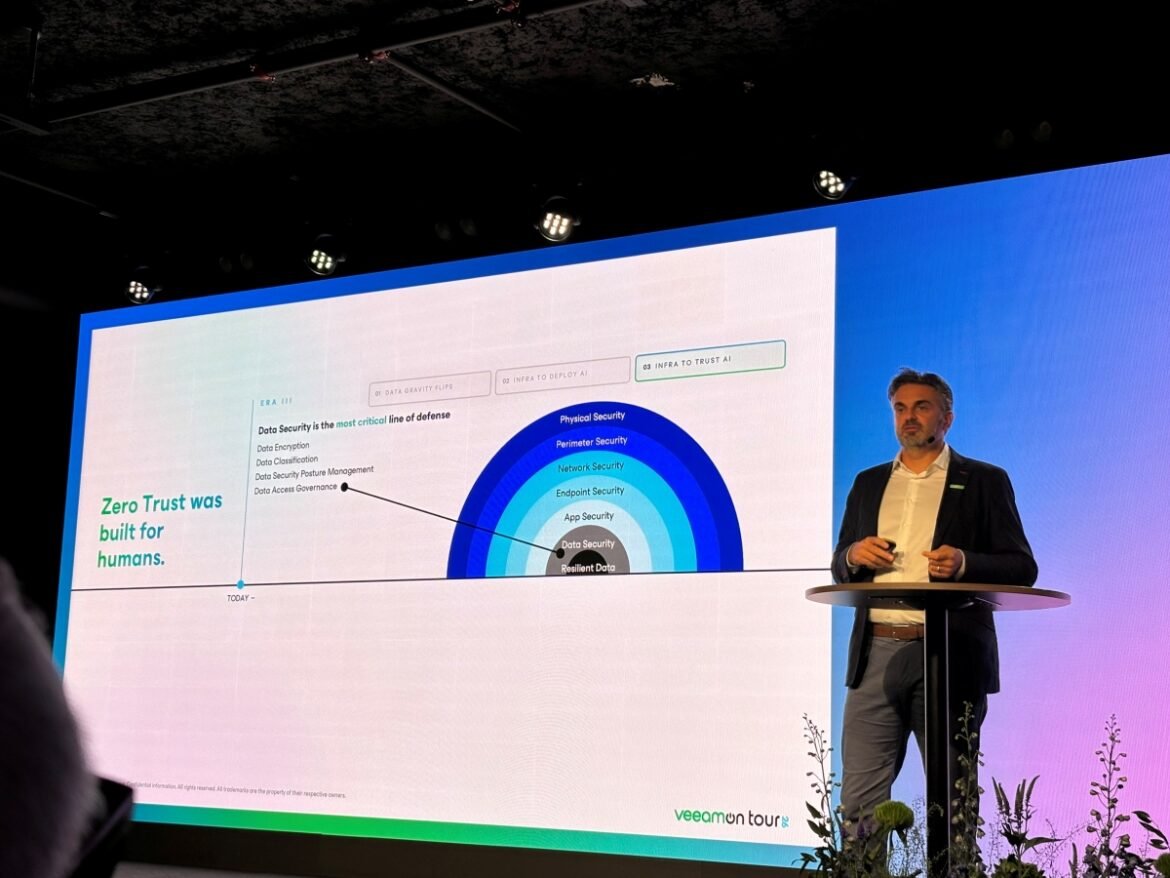
På det välbesökta eventet Veeam on Tour i Stockholm mitten av oktober fick representanter för företag och kommuner ta del av hur skyddet ska anpassas efter dagens hotbild. De flesta organisationer förutsätter i dag att de är utsatta för attacker. Alltför många känner sig ändå trygga i tron att de har back-up. Men många attacker inriktar sig på att förstöra eller manipulera back-up. Här gäller det alltså att företagets mest känsliga data finns i en back-up som är oåtkomlig för attacker utifrån.
Piero Gallucci,Veeams Vice President for EMEA North-West & UK and Ireland förklarar hur data skyddas mot AI-attacker.
I en färsk undersökning har Veeam visat att 70 procent av verksamheterna har automatiserade AI-flöden som interagerar med känsliga data, men som företaget eller organisationen inte har full insyn i. Ungefär lika många uppger att medarbetare skapar autonoma AI-flöden som IT-avdelningen inte kan följa fullt ut.
AI-agenter kräver nya angreppssätt
IT Kanalen träffade Piero Galluci , Vice President for EMEA North-West & UK and Ireland. Han förklarar att landskapet förändrats de senaste 12 månaderna genom AI-agenternas intåg. En snabbtitt bakåt på de senaste 6 månaderna visar hur AI-agenter utraderat back-uper, ignorerat varningssignaler och tagit sig in hos företag utanför sin testmiljö. En infrastruktur byggd för människor skyddar inte.
- Nu måste vi ta till nya angreppsätt. Först och främst – se till att den data som finns är pålitlig och strukturerad på ett sätt som gör att den är lätt åtkomlig för de som behöver den. Datan måste vara granulerad, alltså uppdelad efter det sammanhang där den används, betonar han.
Varför det är viktigt – jo, när ett intrång inträffar gäller det att veta vad som behöver återställas, så att inte en massa irrelevant data hänger med.
– Precisionen i återställningen är avgörande för att lyckas få igång verksamheten snabbt igen, säger han.
Han förklarar att Veeam under senaste halvåret rört sig från att vara bland de främsta inom datasäkerhet till att vara först med åtgärder som möter de nya mycket komplexa hoten.
Axel Sundelöf, Object First
En samlad plattform för kontroll
Allt är samlat i en enda kontrollpanel som kan ge hela bilden och vidta rätt åtgärd snabbt. Ett exempel – företaget vill ge medarbetare tillgång till Copilot 365 på måndag. Frågan är vilka säkerhetsrisker som kan uppstå? Kontrollpanelen kontrollerar vilka känsliga data som är tillgängliga via Copilot och föreslår åtgärder för att säkra kontroll över känsliga uppgifter.
Piero Galluci förklarar hur Veeam-agenterna tillsammans stoppar en attack och minimerar skadan:
Så stoppas attacken i fem steg
- Först gäller det att upptäcka vad som sker, exempelvis att en Copilot fått en instruktion att plocka fram känsliga data ur HR-filer. Då gäller det att snabbt blockera denna Co-pilotsession och utvärdera vilka övriga siter och identiteter som ligger i riskzonen. Steg fyra är att på olika sätt se till att regelverket följs (använda MIP labels, kolla upp vad och hur data får delas) och till sist återställa den data som kan ha manipulerats från en ren back-up.
Poängen är att säkerheten, styrningen, regelefterlevnaden och integritetsskyddet som tillsammans ger motståndskraft nu finns i samma DataAI Command Platform.
– Veeam har byggt den första plattformen som verkligen adresserar de nya hoten från AI-agenter som är instruerade att manipulera, stjäla och på andra sätt skada företag och samhällskritiska verksamheter. Kärnan i det vi gör är inte att försöka angripa agenterna, utan att i stället skydda känsliga data från angrepp, säger han.
Piero Gallucci
Säker lagring kräver oföränderlig data. Det säger Axel Sundelöf på Object first – ett företag som Veeam nyligen förvärvat.
- Den data man sparar måste vara omöjlig att radera eller ändra. Riktigt känsliga data, exempelvis inställningar till maskiner i industrin ska finnas snabbt tillgängliga på en server, så att inställningarna går att återställa direkt när ett intrång inträffar.
Han menar att det finns en strutsmentalitet ute i organisationerna:
- 90 procent av företagen tror att de har kontroll över sina back-uper, medan det i verkligheten bara är 28 procent som har kontroll.
För att få kontroll behöver man fokusera på tre frågor.
Tre frågor för bättre kontroll
Den första – om någon kommer över våra adminuppgifter – går vår backup att radera? 96 procent av alla attacker i dag går direkt på back-upen. Den andra frågan är om det finns en plan för hur organisationen ska agera när en attack inträffar. I vilken ordning ska datan återställas och vem ska ansvara för vad? Den tredje frågan är – om en attack har låst ner en miljö – har vi en alternativ miljö att återställa till? Här gäller det att ha avtal klara med exempelvis en inhemsk leverantör.
I en tid när AI-agenter förändrar hotbilden blir därför oföränderlig backup, tydlig återställningsplanering och samlad kontroll avgörande för att verksamheter snabbt ska kunna stå emot och återhämta sig efter en attack.