Cybersäkerhet börjar långt innan användaren loggar in.
När IT-produkter byggs av tusentals komponenter från en global leveranskedja räcker det inte längre med säkerhetslöften.
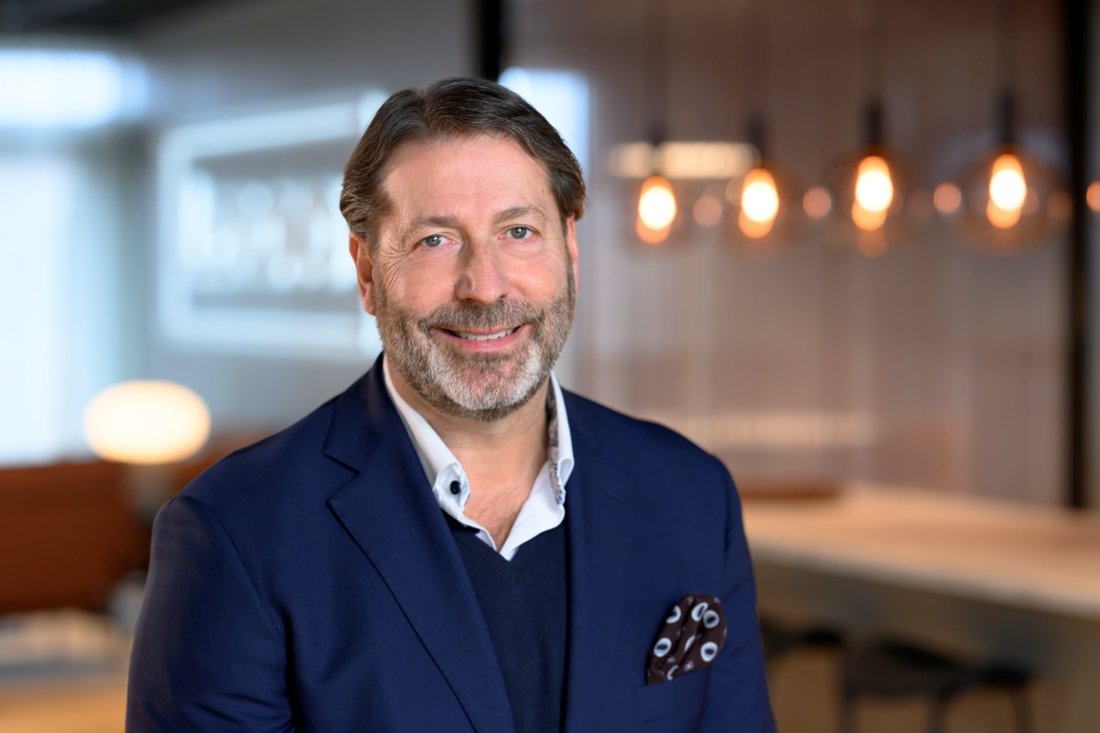
Christer Eklund, Sverigechef på Lenovo, vill se ett nytt synsätt där transparens, spårbarhet och verifierbar säkerhet blir självklara krav inte minst vid offentliga upphandlingar.
Vi är vana vid att prata om cybersäkerhet utifrån användare, lösenord, behörigheter och nätverksåtkomst. Men tänk om säkerhetsarbetet egentligen måste börja betydligt tidigare? Innan datorn ens har lämnat fabriken.
Det är en fråga som Christer Eklund, Sverigechef på Lenovo, återkommer till under intervjun. För honom är det tydligt att synen på IT-säkerhet håller på att förändras. I takt med att cyberhoten blir mer avancerade och leveranskedjorna mer komplexa måste också kraven på IT-leverantörerna skärpas.
– Man kan inte bara prata om sin egen säkerhet. Man måste kunna verifiera den i hela kedjan. Säkerheten kan inte börja när användaren loggar in, säger han.
Det är också här han ser en viktig förändring i hur företag och myndigheter behöver tänka. Det räcker inte att fråga vilka säkerhetsfunktioner som finns inbyggda i produkten. Kunderna måste också kunna få svar på hur komponenterna har kontrollerats, hur tillverkningen går till, hur firmware hanteras och hur produktens integritet säkerställs över tid.
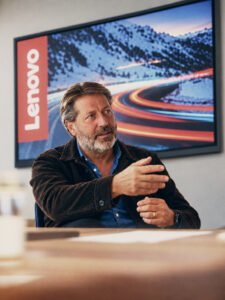
Christer Eklund, Sverigechef på Lenovo
Säkerhet och hållbarhet hänger ihop
Under intervjun kommer samtalet också in på hållbarhet. Det kan vid första anblick verka som två separata frågor, men Eklund ser tydliga samband.
En stor del av en dators miljöpåverkan uppstår under tillverkningsprocessen. Därför blir kontrollen över komponentinköp, produktion och återanvändning viktig även ur ett hållbarhetsperspektiv.
Han tror att branschen kommer att behöva utveckla synen på återbruk och gör skillnad mellan traditionell refurbished, där en återförsäljare tar tillbaka och återställer en dator, och det han själv hellre skulle kalla remanufactured.
Det senare innebär att tillverkaren tar ett större ansvar för att återanvända och kvalitetssäkra produkten, där fler komponenter byts ut vid behov och en garanti för de nya komponenternas ursprung kan ges.
– Att vi som tillverkare faktiskt ger produkten ett nytt liv. Dels genom att en stor del av produkten är återvunnen och att vi har återställt den med nya komponenter där det behövs. Men det handlar också om att vi kan säkerställa att varje återbrukad enhet i en specifik upphandling har samma komponenter och prestanda, vi kan säkerställa dess ursprung, och inte minst lämna garanti.
Han ser en framtid där tillverkaren i större utsträckning tar ansvar för produktens hela livscykel. Det kan ge både miljömässiga och ekonomiska fördelar, samtidigt som kunden får större trygghet kring produktens kvalitet och funktion.
Men trots de potentiella fördelarna har återbruk fortfarande en begränsad plats i företagens konkreta inköpsbeslut. När företagen får ange vilka faktorer som är viktigast vid val av ny IT-utrustning uppger 57 procent prestanda och 55 procent pris. 46 procent lyfter utrustningens livslängd. Däremot anger endast 16 procent återbruk som en viktig faktor, lika många som lyfter reparerbarhet.
Svaren tyder på att cirkulär IT fortfarande främst betraktas som en hållbarhetsfråga, snarare än som en del av företagens ekonomi- och inköpsstrategi. Samtidigt visar resultaten från de företag som redan använder cirkulär IT att ekonomin kan vara en viktig drivkraft. Där svarar 50 procent att den främsta anledningen är att den totala kostnaden blir lägre eller jämförbar med nya enheter.
Hälften har alltså gjort kalkylen att cirkulär IT är en god ekonomisk investering.
– Många företag har fortfarande inte gjort grundjobbet för att förstå sambandet mellan kostnad, prestanda, säkerhet, livslängd och klimatpåverkan, säger Christer Eklund. Hållbarhetsdata måste bli beslutsdata. Det är inte längre en fråga enbart för hållbarhetsavdelningen, utan en central fråga för både ekonomi, IT och inköp.
Från säkerhetslöften till verifierbarhet
Zero Trust har länge varit ett etablerat begrepp inom cybersäkerhet. Grundprincipen är att ingen användare eller enhet ska betraktas som betrodd utan verifiering. Men enligt Christer Eklund behöver perspektivet breddas.
Han berättar att Lenovo möter kunder inom olika industrier som ser på ’Zero Trust’ på olika sätt, där det finns exempel på organisationer som tar det hela vägen till att bryta ned säkerhetsarbetet ända till komponentnivå.
– Zero Trust behöver kompletteras med ett motsvarande riskbaserat synsätt på hårdvara, firmware och leveranskedjan. Enhetens säkerhetsstatus är en del av åtkomstbedömningen, men den behöver också underbyggas genom kontroller under produktens livscykel.
Det handlar alltså om att flytta säkerhetstänkandet från användarens inloggning till hela produktens livscykel.
Men det ställer också nya krav på leverantörerna. Det räcker inte att beskriva vilka säkerhetsfunktioner en dator har. Det måste finnas dokumentation, processer och underlag som gör det möjligt för kunden att själv värdera och verifiera säkerheten.
– Det kan alla säga, att våra produkter har det och det. Men hur visar vi det? Det är där transparens, spårbarhet, kontroll och uppföljning kommer in.
En global leveranskedja med tusentals beroenden
Att ha kontroll över hela leveranskedjan är ingen liten uppgift. En modern dator består av komponenter från många olika tillverkare och länder. En modern PC kan innehålla ett 20-tal olika firmwarekomponenter, medan en server kan innehålla uppemot 40. Många av dessa är kopplade till hårdvarukomponenter från olika leverantörer, vilket skapar en komplex leveranskedja där både hårdvara och firmware behöver kunna kontrolleras och verifieras.
Det gör frågan om ansvar och kontroll särskilt viktig.
Lenovos strategi bygger bland annat på att äga och driva egna fabriker. Det ger enligt Eklund bättre möjligheter att styra produktionen, kontrollera processerna och skapa transparens gentemot kunderna.
– Det är därför vi tycker att det är viktigt att äga våra fabriker. Då kan vi också ställa omfattande krav. Vi kan gå till våra kunder och säga: Kom och titta på oss, ni är välkomna. Vi kan ge tillgång till relevant och verifierbart underlag om säkerhetskontrollerna i leveranskedjan, inklusive kontrollernas omfattning och begränsningar.
Han menar att det är en skillnad jämfört med att lägga tillverkningen hos en extern tredjepartstillverkare. Samtidigt handlar leveranskedjan om betydligt mer än själva fabriken. Geopolitik, handelskonflikter, komponentbrist och förändrade transportvägar påverkar möjligheten att leverera produkter på ett säkert och förutsägbart sätt.
Christer Eklund, Sverigechef på Lenovo
Lenovo har därför också arbetat med att bygga upp tillverkningskapacitet närmare de marknader där produkterna ska användas. Eklund lyfter bland annat fram företagets produktion av servrar och arbetsstationer i Budapest i Ungern.
– Kan vi tillverka produkterna på den marknad de ska levereras till, så måste det ju vara bättre.
Det handlar både om leveranssäkerhet och om att kunna ha bättre kontroll över flöden och processer.
Svenska myndigheter måste våga ställa högre krav
En av de frågor Christer Eklund tycker är särskilt viktig gäller offentlig sektor. Svenska kommuner och myndigheter har ett stort ansvar när de upphandlar IT-utrustning. Men enligt honom behöver säkerhetskraven utvecklas i takt med hotbilden.
Han ser en risk i att frågor om säkerhet och hållbarhet ofta får stort utrymme i diskussionerna, men inte alltid får samma genomslag när upphandlingarna väl genomförs.
– Det pratas väldigt mycket om både hållbarhet och säkerhet, men det är inte alltid vi ser det när upphandlingarna kommer ut. Där tror jag att IT-Sverige har ett jobb att göra.
Han menar att upphandlande organisationer måste kunna göra självständiga riskbedömningar och kräva konkret underlag från leverantörerna.
Det handlar bland annat om att kunna följa komponenternas ursprung, förstå ansvarsfördelningen, bedöma den tekniska kontrollen och få tillgång till oberoende granskning och verifiering.
Men ansvaret kan inte ligga enbart hos den som köper utrustningen.
– Vi som tillverkare måste in i den dialogen. Det är faktiskt vi som tillverkar de här produkterna.
Han efterlyser ett närmare samarbete mellan tillverkare, återförsäljare, upphandlande myndigheter och organisationer som arbetar med att utveckla branschens gemensamma förutsättningar.
För honom är det tydligt att ingen aktör ensam kan lösa utmaningarna.
”Trust us” räcker inte längre
Vad kommer då att skilja de ledande IT-leverantörerna från resten av branschen framöver?
Christer Eklund är övertygad om att förmågan att visa upp ett fungerande säkerhetsarbete kommer att bli en allt viktigare konkurrensfaktor. Pris, prestanda och energieffektivitet kommer fortfarande att spela stor roll, men transparens och verifierbarhet kommer att få en tydligare plats i kundernas beslutsprocesser.
– I den värld vi lever i är det inte längre ”trust us”, utan ”verify us”. De som kan göra det på ett bra och trovärdigt sätt kommer att ha en konkurrensfördel.
Han är samtidigt tydlig med att ingen seriös IT-leverantör kan garantera hundraprocentig säkerhet eller en värld utan risker. Det viktiga är i stället att bygga flera lager av skydd, integritet, övervakning och förmåga att agera när något händer.
Det är också därför han vill se en mer öppen dialog om vad säkerhet faktiskt innebär och hur den kan kontrolleras.
AI förändrar spelplanen och företagen måste hänga med
När samtalet går från cybersäkerhet till den bredare teknikutvecklingen blir AI ett naturligt nästa ämne. Eklund beskriver hur snabbt utvecklingen går och hur tekniken påverkar allt från arbetsplatser till affärsmodeller och samhällsfunktioner.
Han tror att företagen under de kommande 12–18 månaderna kommer att behöva ta ställning till hur de ska använda AI, hur kostnaderna ska hanteras och vilka delar av beräkningarna som ska ske lokalt i stället för i molnet.
Han lyfter särskilt fram edge computing som en viktig del av utvecklingen.
Men den stora utmaningen är inte bara tekniken. Företagen måste också lära sig att använda den.
Eklund hänvisar till en undersökning från Lenovo på EMEA-nivå där åtta av tio företags- och IT-ledare uppges se arbetsplatsens utformning som avgörande för att lyckas med AI, samtidigt som endast tio procent uppges ha genomfört någon form av anpassning.
Han menar att det krävs en kultur där medarbetare får möjlighet att testa, lära och utveckla nya arbetssätt.
– Det är en sak att vi börjar utbilda i skolan. Men vi som redan är där måste också utbilda oss själva. Hur kan vi använda det här?
Han vill också se en bredare diskussion om AI:s positiva möjligheter. Tekniken förknippas ofta med krig, risker och osäkerhet, men kan enligt honom också bidra till utveckling inom exempelvis sjukvård, idrott, djurhållning och stadsplanering.
Sverige har en möjlighet men också ett ansvar
Mot slutet av intervjun återkommer Christer till Sveriges roll i den globala teknikutvecklingen.
Även om Sverige är en relativt liten marknad i ett globalt perspektiv menar han att svenska och nordiska kunder ligger långt framme inom frågor som hållbarhet, teknik och ansvarsfull produktion.
Det ger också svenska organisationer möjlighet att påverka hur internationella leverantörer utvecklar sina produkter och processer.
Han berättar att Lenovo placerar sig på femte plats i Gartners ranking Global Supply Chain Top 25 för 2026, med ett sammansatt resultat på 5,60 poäng. Rankningen uppmärksammar företag som utmärker sig genom långsiktig utveckling, mognad och ledarskap inom supply chain. Årets resultat speglar en bransch där AI, autonoma arbetsflöden, flexibla leverantörsnätverk och ökad samordning genom hela värdekedjan blir allt viktigare konkurrensfaktorer.
Men framför allt vill han se att svenska företag och myndigheter använder sin position för att ställa tydligare krav.
– Vi har faktiskt en möjlighet att ta en position och påverka väldigt mycket. Men då måste vi ha det här samtalet och ställa frågorna på rätt sätt.
Det är kanske också där intervjuns viktigaste budskap landar. Framtidens cybersäkerhet handlar inte bara om avancerad teknik eller nya säkerhetslösningar. Den handlar om ansvar, insyn och förmågan att visa vad som faktiskt görs.
För IT-branschen väntar därför ett skifte: från att sälja förtroende till att förtjäna det.
Hållbarhet/Net Zero: https://www.lenovo.com/se/sv/about/our-impact/sustainability/
Vår lokala undersökning: https://it-hallbarhet.se/tva-av-tre-it-beslutsfattare-vet-inte-hur-csrd-ska-rapporteras/
Lenovos fabrik i Ungern: https://news.lenovo.com/pressroom/press-releases/new-global-innovation-centre-budapest/
Länkar till Gartner:
- Länk till sammanfattning av rapporten: https://www.gartner.com/en/supply-chain/research/supply-chain-top-25
- Gartners pressmeddelande kring rankingen: https://www.gartner.com/en/newsroom/press-releases/2026-06-17-gartner-announces-2026-rankings-of-the-global-supply-chain-top-25
Av Annika Guldroth